Microsoft Teamsを悪用したITサポート詐欺が横行、マルウェア感染と情報漏洩の手口を解説
この記事のポイント
- Microsoft Teamsの外部チャット機能が悪用され、偽のITサポート担当者を装う詐欺が横行している。
- 攻撃者はリモートアクセスツールやマルウェアを使い、情報窃取やランサムウェア攻撃を仕掛ける。
- 企業は従業員へのセキュリティ教育、多要素認証、セキュリティツールの導入で対策を強化すべきである。
ビジネスコミュニケーションツールとして広く普及しているMicrosoft Teamsの外部チャット機能が、サイバー攻撃者による新たな詐欺の温床となっていると報じられています。偽のITサポート担当者を装い、ユーザーからリモートアクセス権限を奪い、マルウェアを仕込む手口が確認されており、企業における情報漏洩やランサムウェア感染のリスクが高まっています。
Teamsを悪用したITサポート詐欺の手口
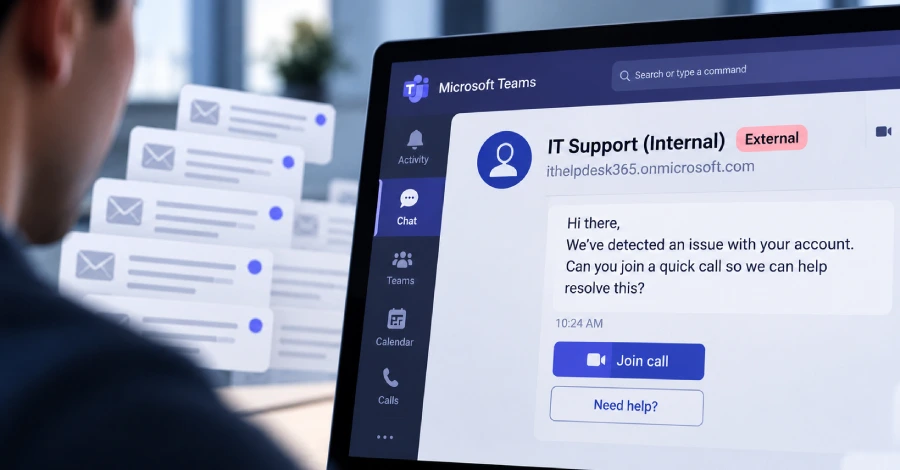
報道によると、攻撃者はMicrosoft Teamsの外部チャット機能を利用して、標的企業の従業員に接触します。彼らは「ITサポート」や「ヘルプデスク」といった偽の身元を名乗り、アカウントの異常やセキュリティ警告を装って緊急性を煽るのが特徴です。
最初のメッセージでは、アカウントのロック解除やセキュリティ設定の確認を促し、偽のサポートサイトへ誘導したり、リモートアクセスツールのインストールを要求したりします。ユーザーが指示に従うと、攻撃者はシステムへの完全なアクセス権を獲得し、マルウェアの展開、機密情報の窃取、さらにはランサムウェアの実行といった悪質な行為に及びます。
なぜMicrosoft Teamsがサイバー攻撃の標的となるのか?
Microsoft Teamsは、世界中で広く利用されているビジネスコミュニケーションツールであり、特にリモートワークの普及により、その利用が爆発的に増加しました。多くの企業が外部組織との連携にもTeamsを活用しており、外部チャット機能はビジネス効率化に貢献しています。
しかし、この利便性が裏目に出て、攻撃者にとって格好の標的となっています。従業員は日常的にTeamsを利用しているため、見慣れたインターフェースからのメッセージに対して警戒心が薄れがちです。また、外部チャットの相手が本当に信頼できる組織の人間であるかを確認するプロセスが不十分な場合も多く、詐欺が成功しやすい環境が生まれています。
従来のメールによるフィッシング詐欺と比較して、Teamsのようなリアルタイムコミュニケーションツールは、より緊急性が高く、心理的なプレッシャーをかけやすいという特徴もあります。
マルウェア感染と情報漏洩の具体的な被害
攻撃者がリモートアクセス権限を得た場合、彼らは標的のシステムに様々な種類のマルウェアをインストールします。これには、キーロガーによるパスワード窃取、情報窃取型マルウェアによる機密文書の抜き取り、そしてシステムを暗号化して身代金を要求するランサムウェアなどが含まれます。
情報漏洩の被害は、企業の競争力低下、顧客からの信頼失墜、法的責任の発生など、多岐にわたります。特に個人情報が漏洩した場合には、GDPRや日本の個人情報保護法などの規制に違反し、多額の罰金が科される可能性もあります。
【管理人の視点】
日本企業におけるMicrosoft Teamsの利用は、大企業から中小企業まで幅広く浸透しており、この種の詐欺は決して他人事ではありません。特に、リモートワークが定着した現在、従業員が自宅やコワーキングスペースなど、オフィス以外の場所からTeamsを利用する機会が増えています。これにより、社内ネットワークのセキュリティ対策だけでは防ぎきれないリスクが顕在化しています。
日本の企業が直面する課題として、ITリテラシーの格差が挙げられます。全ての従業員が最新のサイバー攻撃の手口を理解し、適切な対応を取れるとは限りません。そのため、定期的なセキュリティ研修や、不審なメッセージを報告する仕組みの構築が不可欠です。
対策としては、多要素認証(MFA)の徹底が最も基本的ながら効果的です。また、Teamsの外部チャット設定を見直し、信頼できるドメインからの通信のみを許可するなどの制限を設けることも有効でしょう。さらに、エンドポイントセキュリティ製品やEDR(Endpoint Detection and Response)ソリューションを導入し、万が一マルウェアが侵入した場合でも早期に検知・対応できる体制を整えることが重要です。
こんな人におすすめ
- Microsoft Teamsを業務で利用している企業や個人
- サイバー攻撃や情報セキュリティ対策に関心があるIT担当者
- リモートワーク環境でのセキュリティリスクを懸念している経営者や管理者
まとめ
Microsoft Teamsを悪用したITサポート詐欺は、その巧妙さとTeamsの普及度から、企業にとって深刻な脅威となっています。攻撃者は偽のITサポートを装い、リモートアクセスやマルウェア展開を通じて情報窃取やランサムウェア攻撃を仕掛けてきます。この種のサイバー攻撃から身を守るためには、従業員のセキュリティ意識向上、多要素認証の導入、そして適切なセキュリティツールの活用が不可欠です。企業は、常に最新の脅威情報を把握し、包括的なセキュリティ対策を講じることで、デジタル環境における安全性を確保していく必要があります。
情報元:The Hacker News