LLMJackingとは?Googleが分析したAIのAPIキー不正利用と対策
この記事のポイント
- GoogleがAIモデルの不正利用手口「LLMJacking」を分析し、その実態を公開した。
- 盗まれたAPIキーはアンダーグラウンドマーケットで転売され、被害企業には1日10万ドル超の巨額請求が発生するケースも報じられている。
- 企業や個人開発者は、APIキーの管理徹底や権限の細分化など、具体的な対策が求められる。
Google CloudのGoogle Threat Intelligence Group(GTIG)とMandiantは、AIモデルへのアクセス権を乗っ取り、悪用・転売する新たなサイバー攻撃「LLMJacking」に関する詳細な分析結果を公開しました。この手口は、盗み出したAPIキーをアンダーグラウンドマーケットで転売し、被害企業に甚大な金銭的損害をもたらすことが明らかになっています。
「LLMJacking」とは?AIモデルを狙う新たな脅威
Google Threat Intelligence GroupとMandiantの共同分析によると、「LLMJacking」は、企業のAIモデルへの不正アクセスを目的としたサイバー攻撃です。攻撃者は、盗んだ認証情報を用いてAIモデルのAPIキーを入手し、これを悪用することで、被害組織のクラウド環境に侵入します。この手口は、AI技術の普及に伴い、新たなセキュリティリスクとして浮上しています。
巧妙な手口:APIキー盗難からアンダーグラウンド転売まで
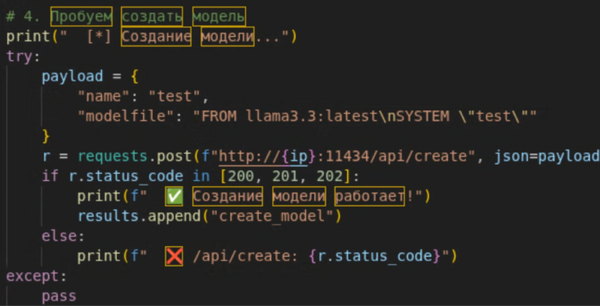
LLMJackingの攻撃者は、主に公開されているGitHubリポジトリから認証情報を収集したり、セッションを乗っ取ったりしてAPIキーを盗み出します。これらの盗まれたキーは、不正なプロキシゲートウェイを通じて集約され、アンダーグラウンドのマーケットプレイスで、フロンティアモデルへのアクセス権として大幅な割引価格で転売されていると報じられています。元記事では、攻撃者が使用していたスクリプトの一部がロシア語で記述されていたことも示されており、国際的なサイバー犯罪組織が関与している可能性も指摘されています。
被害の実態:1日で10万ドル超の不正請求も
LLMJackingによる被害は非常に深刻です。ある調査事例では、不正アクセスを阻止するまでに1日あたりの不正請求額が10万ドル(約1,500万円)を超え、累積被害額が100万ドル(約1億5,000万円)に達したケースが報告されています。また、別の事例では、攻撃者がトークンルーティングサービスを介して購入者に月額約60ドル(約9,000円)でフロンティアモデルへの無制限アクセスを提供し、その一方で被害企業には約100万ドルのモデル利用コストが請求されていました。さらに、攻撃者は短期間に大量のAPI呼び出しを実行するため、「Burn and Rotate」と呼ばれる手法で短命なサービスアカウントを生成・削除し、レート制限を回避しながらクラウドの請求状況を監視していたことも明らかになっています。
これらの被害は、北米、南米、アジア太平洋地域の金融サービス、小売、テクノロジー、運輸といった多岐にわたる分野の組織に及んでいます。
なぜLLMが狙われるのか?高額な利用コストが背景に
これまでも、暗号資産のマイニングを目的として企業の計算資源を盗むサイバー攻撃は存在しました。しかし、LLM(大規模言語モデル)を狙うLLMJackingが特に厄介なのは、1回あたりのAPI呼び出し額が高額であるため、不正利用による請求額が短期間で急激に膨れ上がる点にあります。AIモデルの利用が拡大するにつれて、このような高額な利用コストを悪用するサイバー攻撃は、今後も増加する可能性が指摘されています。
【管理人の視点】日本のAI利用者が取るべき対策
日本国内でも、生成AIの活用は企業や個人開発者の間で急速に進んでいます。しかし、LLMJackingのようなAIセキュリティ脅威は、日本市場においても看過できない問題です。国内企業や個人開発者も、同様のサイバー攻撃の標的となる可能性があり、具体的な対策を講じることが急務と言えるでしょう。
まず、最も基本的な対策として、APIキーの厳重な管理が挙げられます。GitHubなどの公開リポジトリにAPIキーを直接記述することは絶対に避けるべきです。環境変数や専用のシークレット管理サービスを利用し、コードと認証情報を分離することが重要です。
次に、最小権限の原則を徹底することです。APIキーに付与する権限(スコープ)は、必要最小限に設定し、不要なアクセス権限を与えないようにします。これにより、万が一APIキーが漏洩した場合でも、被害範囲を限定できます。
さらに、クラウドサービスの利用上限額を設定し、請求アラート機能を活用することも有効です。これにより、異常な利用状況を早期に検知し、被害が拡大する前に対応することが可能です。また、企業においては、従業員が許可なくAIモデルを利用する「シャドーLLM」の検出も重要です。シャドーIT対策と同様に、組織全体でAI利用に関するポリシーを策定し、監視体制を構築することが求められます。
これらの対策は、AI技術の恩恵を安全に享受するために不可欠であり、日本のAI利用者は積極的に取り組むべき課題と言えるでしょう。
こんな人におすすめ
- AIモデルを開発・運用している企業のセキュリティ担当者
- LLMのAPIを利用する個人開発者やスタートアップ企業
- クラウドセキュリティやサイバー攻撃の最新動向に関心のある技術者
まとめ
Googleが分析した「LLMJacking」は、AIモデルのAPIキーを狙った新たなサイバー攻撃であり、その手口は巧妙かつ、被害額は甚大であることが明らかになりました。AI技術の進化が加速する中で、このようなセキュリティリスクへの対応は、企業や個人開発者にとって避けて通れない課題です。APIキーの厳重な管理、最小権限の原則の適用、利用上限額の設定など、具体的な対策を講じることで、AIを安全に活用できる環境を構築することが求められます。継続的なセキュリティ対策と最新の情報収集を通じて、新たな脅威から身を守る意識が重要となるでしょう。
情報元:techno-edge.net